
این روزها هر جا حرف از آینده خرید و جستجوی آنلاینه یه اسم زیاد تکرار میشه: ایجنت هوش مصنوعی. ایجنتی که از طرف مشتری لاگین میکنه، سبد خرید رو پر میکنه، بلیط میخره و مانده حساب رو چک میکنه. حالا سوال مهم برای ما وبمسترها اینه: وقتی همچین مهمانی سراغ سایت شما اومد چه برخوردی میکنید؟ بلاکش میکنید یا راه میدید؟
در اکتبر ۲۰۲۶ سه شرکت بزرگ سه جواب کاملاً متفاوت به همین سوال دادن و هر سه جواب برای سایت شما درس مهمی داره. بذارید قدم به قدم ببینیم کدوم راه برای کسبوکار شما منطقیتره.
ایجنت چطور از کاربر عادی فرق داره و چرا این فرق مهمه؟
اول بذارید یه چیز رو روشن کنیم. ایجنت فقط یه خزنده محتوا نیست که بیاد مطالب رو کپی کنه؛ وارد حساب کاربری مشتری میشه و کارهایی میکنه که شاید خود مشتری هیچوقت نمیکرد، مثل گشتن تکتک صفحات محصول و مقایسهشون. رفتارش با انسان زمین تا آسمون فرق داره و همین یعنی گزارشهای ترافیک و فروش شما دیگه قابل مقایسه با قبل نیستن.
نکته اصلی اینجاست که ایجنت از طرف اون مشتری عمل میکنه؛ پس نه ترافیک مزاحمه و نه خود مشتری. وقتی خرید ایجنت و خرید انسانی تو حساب قاطی میشن، نمیفهمید بازار واقعاً چه خبره. همین ابهامیه که والمارت رو به ساخت راهکار جدید واداشته.
راه اول: در رو ببندید مثل Chase و Schwab
جیمی دایمون مدیرعامل چیس تو کنفرانس گزارش فصل سوم ۲۰۲۶ خیلی صریح گفت که اجازه نمیدن هر ایجنت بیرونی وارد شرکت بشه. طبق گزارش The Verge چارلز شواب هم ایجنتها رو از حسابها بلاک میکنه و دلتا هم جلوی رزرو بلیط توسط ایجنتها رو گرفته. یعنی سه تا از بزرگهای بانک و سفر مستقیم گفتن نه.
از نگاه این شرکتها منطقش قابل درکه: پول و اطلاعات حساس وسطه و یه اشتباه ایجنت میتونه گرون تموم شه. ولی این راه یه هزینه پنهون داره. شما مشتریهایی رو که از طریق ایجنتشون خرید میکنن از در بیرون میکنید و نمیفهمید این ترافیک میتونست چقدر براتون ارزش بسازه.
راه دوم: رمز مشتری دست ایجنت و مسئولیت هم با خود مشتریه
بعضی کسبوکارها هم سیاست خاصی ندارن و عملاً همین وضعیت رو تجربه میکنن: ایجنت با لاگین مشتری وارد میشه و هر اتفاقی بیفته پای خود مشتریه. طبق TechCrunch بنک آو آمریکا به مشتریهاش گفته رمزتون رو به ایجنت ندید و اگه دادید، هر فعالیتی که با اون دسترسی بشه مسئولیتش با شماست.
یه راهکار میانی هم ابزارها دارن میسازن. 1Password برای ایجنتها مدلی معرفی کرده که ایجنت درخواست رمز میده، کاربر تأیید میکنه و رمز مستقیم تو فرم لاگین پر میشه بدون اینکه به ایجنت برسه. جالبه که تو همین اطلاعیه هم نگفته سایت مقصد میتونه بفهمه ورودی ایجنت بوده یا انسان؛ یعنی از نگاه سایت شما همه چیز همچنان مخفیه.
راه سوم: پروفایل جداگانه مثل والمارت
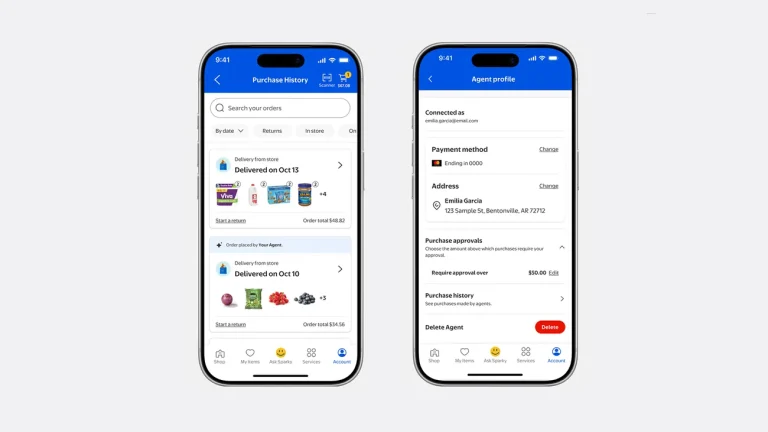
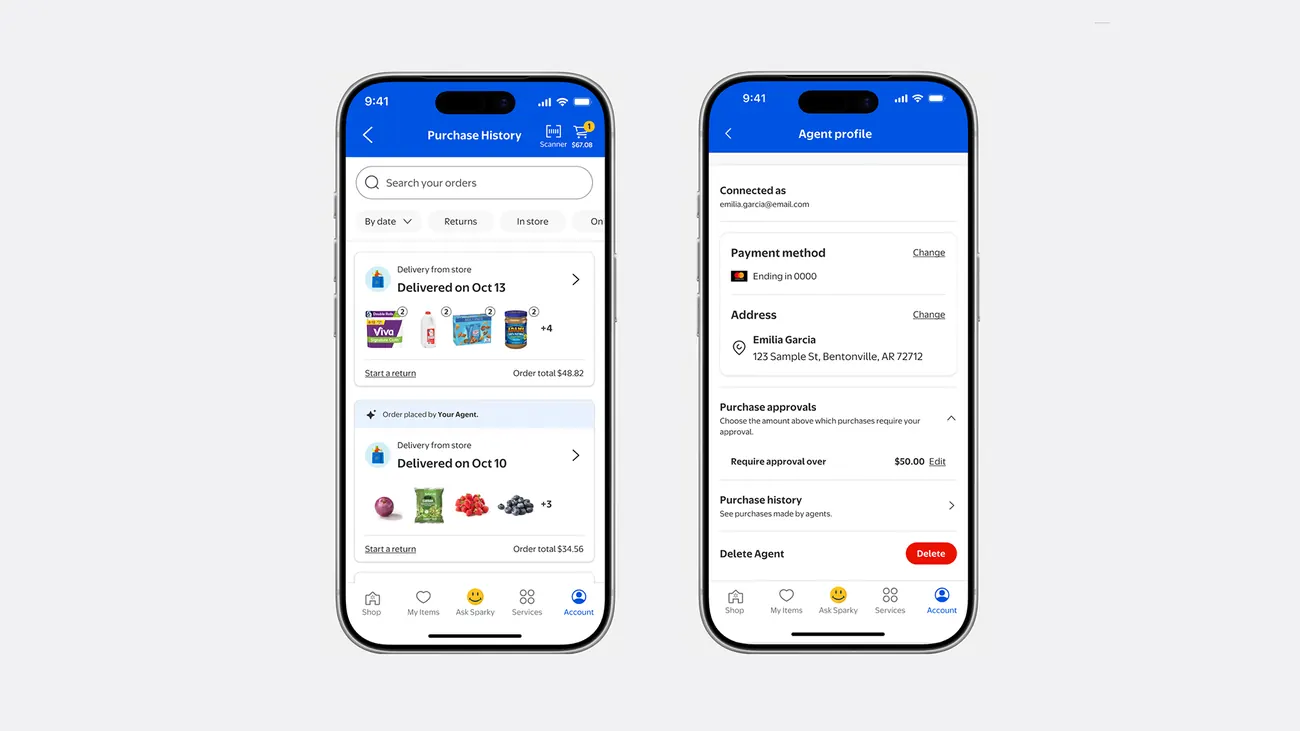
والمارت از ۲۱ اکتبر اعلام کرد طی ماه آینده برای هر ایجنت یه پروفایل مخصوص داخل حساب مشتری میسازه. مشتری مشخص میکنه برای هر خرید تأیید بخواد یا سقف هزینه بذاره؛ مثلاً ۵۰ یا ۱۰۰ یا ۲۰۰ دلار. قیمتها هم دقیقاً همون قیمت انسانه و ایجنتی که قانونشکنی کنه از سایت بلاک میشه.
چرا میگم این راه درسته؟ چون هر دو طرف رو شفاف نگه میداره. مشتری میبینه ایجنتش چی خریده و فروشنده هم میفهمه این سفارش از طرف کی و با چه مجوزی اومده.
تشبیه سگ خرید که کل ماجرا رو جمع میکنه
نویسنده ستون اصلی یه تشبیه داره که واقعاً گویاست: یه سگ رو با مبلغ مشخص بفرستید بازار براتون خرید کنه. سگ فقط برای این خرید برمیگرده که شما چیزی بخواید و کل ماجرا اونجایی معنی داره که فروشندهها بدونن این سگ از طرف کیه. سقف هزینه والمارت همون پول جیب سگه و پروفایل جدا هم شناختن فرستنده. با همین تشبیه ضعف دو راه دیگه هم لو میره: در بسته مشتری رو از راحتی محروم میکنه و لاگین مشترک ایجنت رو پشت سایه مشتری قایم میکنه.
اعداد واقعی: هنوز قطرهایاند ولی موج در راهه
خب الان وضعیت بازار چطوره؟ مدیرعامل DoorDash تو گزارش فصلی گفته ایجنتهای بیرونی شاید در کل چند صد سفارش ثبت کردن. تو همون فصل دوردش ۹۹۳ میلیون سفارش پردازش کرده. تقریباً صفر در برابر دریا.
ولی این عدد دو پیام مهم داره. اول اینکه هنوز وقت دارید بدون عجله استراتژیتون رو بچینید. دوم اینکه قطرهها دارن بزرگ میشن و رفتار خرید تو جستجوی هوش مصنوعی از قبل عوض شده؛ کوئریهای بلندتر و آماده خرید همین الان تو AI Mode دیده میشن.
پروتکلهای شناسایی ایجنت هنوز نوزادن
بزرگترین گره فنی اینه: از کجا بفهمیم این ترافیک ایجنته؟ پروتکل Personal Agent Protocol که شرکت Sierra و متا دارن روش کار میکنن هنوز پیشنویسه؛ بیش از چهل شرکت تو شکل گرفتنش نقش دارن ولی تا اول نوامبر هیچ کسبوکاری رسماً ازش استفاده نمیکرد.
روز ۳۰ اکتبر یه پیشنهاد تازه هم به پیشنویس اضافه شد: ایجنتها درخواستهاشون رو با Web Bot Auth امضا کنن؛ روشی برای اثبات اینکه کدوم شرکت پشت ایجنته. طبق گزارش DataDome ایجنت Muse متا از حدود دوازدهم اکتبر بیسروصدا بخشی از درخواستهاش رو همینطور امضا میکرده. این استاندارد هنوز فراگیر نشده و تا اون موقع مسئولیت تشخیص با خود سایتهاست.
از همین امروز سه قدم عملی برای سایت خودتون بردارید
تا ایجنتها به تعداد واقعی برسن، سه کار از الان قابل انجام ه. اول ببینید نرمافزار ضدربات سایت شما امروز با یه ایجنت چیکار میکنه؛ بلاکش میکنه یا نمیتونه تشخیصش بده. دوم تصمیم خودتون رو از بین این سه راه بگیرید و یادداشت کنید، قبل از اینکه پلتفرم یا فروشنده امنیتی به جای شما تصمیم بگیره. سوم از تیم فنی بخواید درخواستهای امضاشده ایجنتها رو تو لاگها جدا کنه چون امضا یعنی ایجنت داره خودش رو معرفی میکنه.
راستی اگه فروشگاه اینترنتی وردپرسی دارید، این بحث فقط مال غولهای آمریکایی نیست. قبلاً درباره پورسانت شاپیفای به ایجنتهای خرید و بلاک خاموش ChatGPT مفصل نوشتیم و نشون میده این موج داره به همه صنفها میرسه.
جمعبندی برای وبمسترهای ایرانی
اگر بخوام کل ماجرا رو تو یه جمله بگم: ایجنت هوش مصنوعی مشتری نیست، مأمور مشتریه و کسبوکارهای بزرگ دارن سه جواب متفاوت به این تفاوت میدن. چیس در رو بست، بنک آو آمریکا مسئولیت رو انداخت گردن مشتری و والمارت پروفایلی شفاف ساخت.
از نظر من راه سوم برندهست چون نه مشتری رو میترسونه و نه دادههای فروش رو خراب میکنه. شما هم قبل از موج اصلی یه سیاست روشن برای این مهمان جدید بنویسید؛ روزی که ترافیک ایجنتی جدی بشه، تصمیم از قبل گرفتهشده یعنی فرق بین مدیریت و آشوب.